Компания "Доктор Веб" предупреждает пользователей ОС Android о появлении опасного троянца, который располагается во встроенной flash-памяти инфицированных мобильных устройств и функционирует как буткит, запускаясь на ранней стадии загрузки операционной системы. Это позволяет ему минимизировать возможность своего удаления без вмешательства в структуру файловой системы Android-устройств. В настоящее время данная вредоносная программа активна на более чем 350 000 мобильных устройств, принадлежащих пользователям из разных стран, таких как Испания, Италия, Германия, Россия, Бразилия, США, а также ряда государств Юго-восточной Азии.
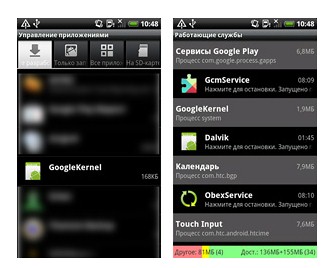
Для распространения троянца, внесенного в вирусную базу Dr.Web под именем Android.Oldboot.1.origin, злоумышленники воспользовались весьма нестандартным и оригинальным методом, разместив один из компонентов вредоносной программы в загрузочном разделе файловой системы и соответствующим образом изменив скрипт, отвечающий за последовательность активации компонентов ОС. При включении мобильного устройства данный скрипт инициирует работу троянской Linux-библиотеки imei_chk (детектируется Антивирусом Dr.Web как Android.Oldboot.1), которая в процессе своей работы извлекает файлы libgooglekernel.so (Android.Oldboot.2) и GoogleKernel.apk (Android.Oldboot.1.origin) и помещает их в каталоги /system/lib и /system/app соответственно. Таким образом, часть троянца Android.Oldboot устанавливается в систему как обычное Android-приложение и в дальнейшем функционирует в качестве системного сервиса, подключаясь при помощи библиотеки libgooglekernel.so к удаленному серверу и получая от него различные команды, например, загрузки, установки или удаления определенных приложений. Наиболее вероятным путем внедрения данной угрозы на мобильные устройства является установка злоумышленниками модифицированной версии прошивки, содержащей необходимые для работы троянца изменения.

Основная опасность этой вредоносной программы заключается в том, что даже в случае успешного удаления элементов Android.Oldboot, которые были проинсталлированы после включения мобильного устройства, находящийся в защищенном разделе flash-памяти компонент imei_chk при последующей перезагрузке вновь осуществит их установку, тем самым повторно инфицировав операционную систему. Согласно информации, полученной вирусными аналитиками компании "Доктор Веб", в настоящее время данная вредоносная программа активна на более чем 350 000 мобильных устройств, принадлежащих пользователям из разных стран, но большая часть пострадавших пользователей находится в Китае. Компания "Доктор Веб" рекомендует пользователям не приобретать Android-устройства сомнительного происхождения, а также не использовать образы операционной системы, полученные из ненадежных источников.


Похожие статьи:
Міністерство оборони запустило новий сервіс — електронну чергу до ТЦК та СП. Наразі вона працює у тестовому режимі у 19 центрах.
Нині...

Время от времени я читаю лекции технической тематики. В этой статье хочу рассказать, зачем я это делаю и зачем это может понадобиться...

Розробник Володимир Жаб’юк — вже 17 років у професії. У його послужному списку — понад 10 компаній, серед яких Twitter, Google, LinkedIn....

Українська компанія Roboneers та американський стартап NeoLens оголосили про партнерство й запустили цифрового асистента для...

В украинском IT не более 10% технических специалистов, которые осознанно отказались от высшего образования. Мы нашли...

